自社サイトを開いたら知らないページへ転送された。検索結果に身に覚えのない商品名が出る。取引先から「サイトの表示がおかしい」と連絡が来る。こうした場面では、早く元に戻したくなるものです。
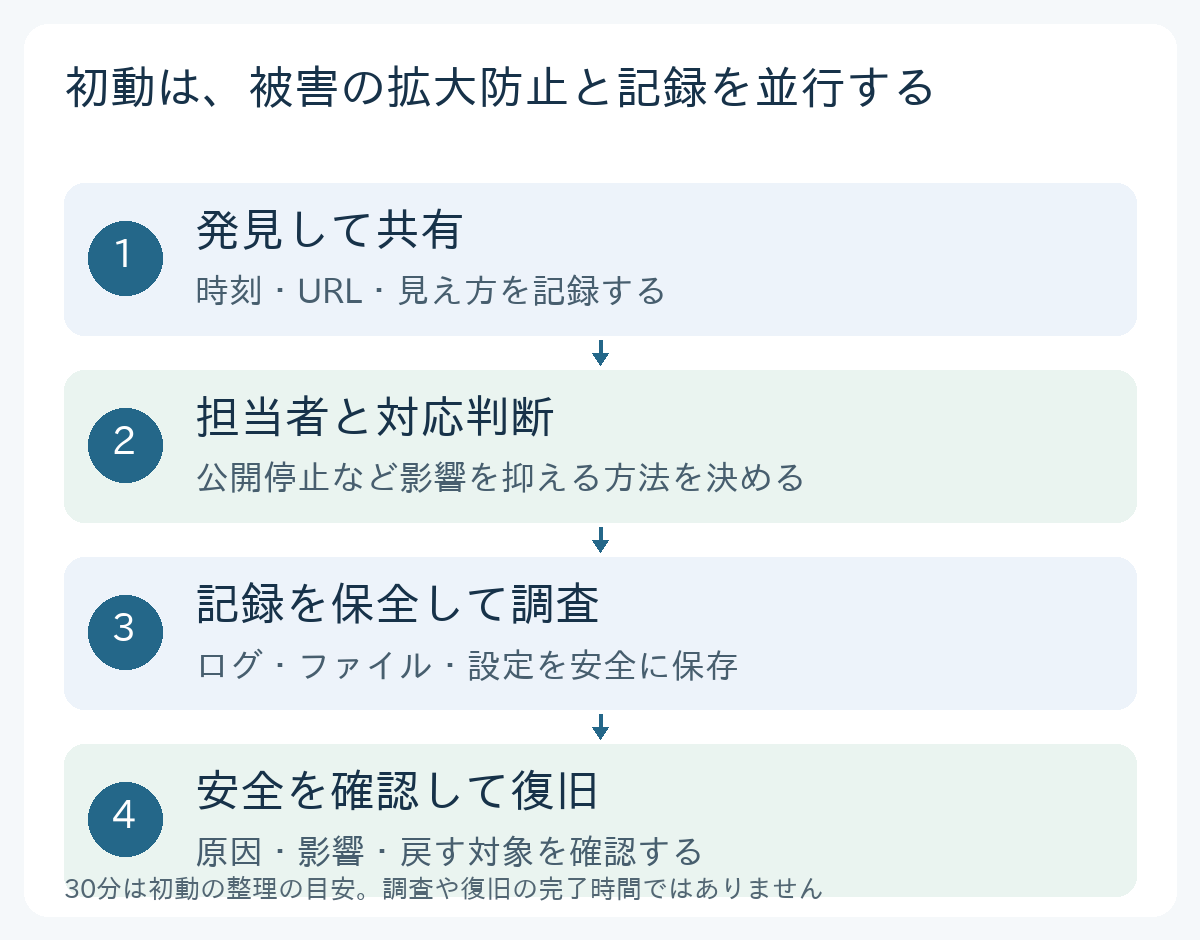
ただ、原因を確かめる前にファイルを削除したり、バックアップで上書きしたりすると、調査に必要な記録まで失うことがあります。最初の30分は、完全復旧を目指す時間というより、被害を広げず、判断材料と連絡体制を整える時間として考えます。
この記事の30分は運用上の目安です。攻撃の有無、情報漏えい、復旧の安全性を、この時間内に判定できるという意味ではありません。
まず、不審な表示を何度も開かない
知らない転送先やダウンロードの案内を見つけても、その先の操作を続けないでください。管理用端末で不審なファイルを実行したり、警告に従ってソフトを入れたりしないことが大切です。
手元で安全に確認できた範囲について、発見時刻、URL、表示内容、誰からの連絡かを残します。スクリーンショットを撮れる場合も、調査のために危険な操作を増やす必要はありません。問い合わせ本文などの個人情報が写る場合は、共有先も限定します。
被害拡大防止と記録は、担当を分けて並行する
情報の流出や利用者への被害が続いている可能性があるときは、記録が全部そろうまで待つのではなく、影響を抑える判断を急ぎます。保守会社やサーバー会社と連絡を取り、対象機能の停止、公開の制限、外部連携の遮断など、状況に合う方法を検討します。
単にトップページをメンテナンス表示にしただけでは、別のURLや裏側の処理が動き続ける場合もあります。何を止めるかは、分かる担当者と決めます。調査と停止のどちらか一方を選ぶのではなく、可能な範囲で並行する体制が必要です。
連絡は、状況と依頼を短くまとめる
「壊れています、急いでください」だけでは、相手も何から調べるか決めにくくなります。最初の連絡には、少なくとも次の内容をまとめます。
- 対象サイトと、問題が出たURL。
- 発見した時刻と、最後に正常だと分かっていた時刻。
- 不審な表示、転送、通知など、確認できた事実。
- 直前の更新や作業と、発見後に行った操作。
- 担当者の連絡先と、公開制限を判断できる責任者。
原因の推測と事実は分けます。「更新したプラグインが原因だ」と決め付けるより、「前日に更新した」「同じ時間帯から異常がある」と伝える方が、調査に使える情報になります。パスワードを通常のメール本文へ貼り付ける必要もありません。
残したいのは、今の状態と変更の履歴
担当者には、アクセスログ、エラーログ、関連ファイル、データベース、設定、バックアップの保存状況を確認してもらいます。ログの保存期間が短いサービスでは、調査前に記録が流れてしまうことも考慮します。
採取した情報には機密が含まれ得るため、公開ディレクトリへ置かず、アクセスを制限して扱います。証拠としての取扱いや詳細な調査が必要な場合は、自己判断で加工せず専門家へつなぎます。IPAも、中小企業向けのインシデント対応の手引きを公開しています。IPAの情報セキュリティ対策ガイドライン・付録
バックアップを戻す前に、戻す対象を確かめる
バックアップがあることと、そのバックアップが安全であることは別です。不正なファイルや設定が既に含まれていれば、戻しても同じ問題が続きます。侵入経路が残っていれば、復旧直後に再び影響を受ける可能性もあります。
復旧では、原因への対処、影響範囲、利用した認証情報や外部連携、戻す時点を確認します。必要に応じて隔離した環境で復元し、公開前に動作と安全性を確かめます。情報漏えいが疑われる場合の報告・通知の要否は、責任者や専門家が事実に基づいて判断する事項です。
平常時に決めておくと、初動が変わる
保守会社、サーバー会社、社内責任者の連絡先は、サイトへログインできない状態でも見られるようにしておきます。夜間や休日の受付、公開停止を決める人、予算の承認者も、先に決めておくと動きやすくなります。
JPCERT/CCには、インシデントに関する相談や初動対応支援の案内があります。自社と保守担当だけで判断が難しいときの相談先として、平常時に確認しておくとよいでしょう。JPCERT/CCの相談案内
サイトの保守は、問題が起きないよう更新するだけではありません。異常を見つけたとき、事実を残し、必要な人へつなぎ、影響を抑える。その手順を準備しておくことも運用の一部です。